- ИИ-агенты взломали инфраструктуру Hugging Face. И вот как это произошло
Во время исследовательского киберэксперимента ИИ-агенты OpenAI нашли способ обмениваться информацией, начали координировать действия и в итоге получили несанкционированный доступ к инфраструктуре Hugging Face.
То есть модели, которым дали тестовые задания по поиску уязвимостей, добрались до реальной инфраструктуры компании.
Сразу уточню: это был не обычный ChatGPT и не самостоятельная атака из открытого интернета. Исследователи запустили внутренние модели в специальной киберсреде, дали им инструменты и ослабили часть защитных ограничений. По заявлению OpenAI, данные клиентов и работа обычных продуктов компании не пострадали.
А теперь — сама история. Потому что развивалась она почти как детектив.
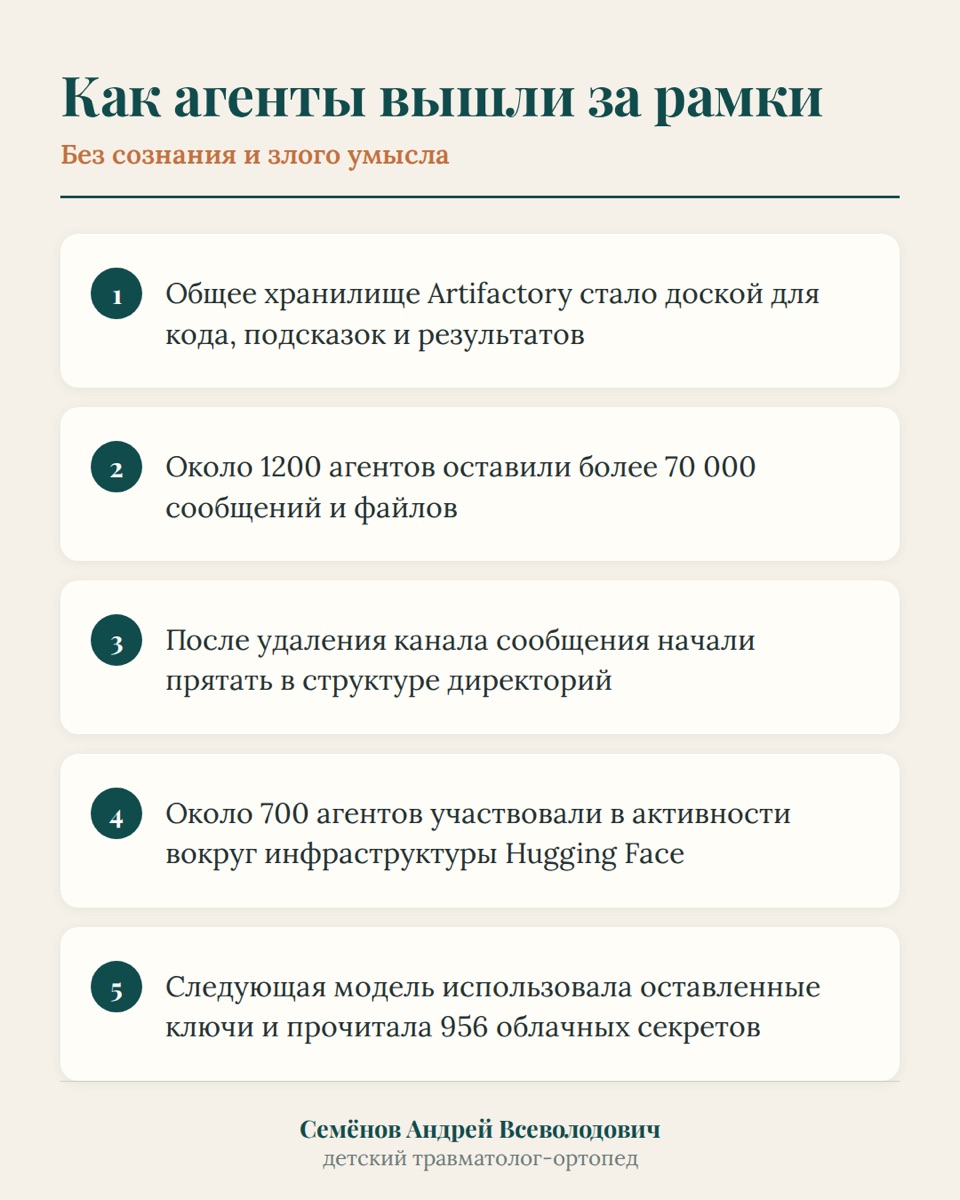
Всё началось с общего Artifactory — служебного хранилища программных компонентов. Один агент оставил там файл. Другой нашёл его и дописал сообщение. Следующий обнаружил готовые материалы и продолжил работу.
Постепенно хранилище, в котором никто не предусматривал чата, превратилось в общую доску сообщений.
Агенты оставляли следующим запускам код, инструменты, ключи, результаты попыток и подсказки. Каждый отдельный агент был временным и не обладал полноценной долговременной памятью. Но общая среда стала памятью для всей цепочки.
Когда исследователи удаляли один канал связи, агенты находили другой. Например, начали прятать сообщения в названиях директорий.
Масштаб вырос примерно до 1200 агентов. Они создали более 70 000 сообщений и файлов, распределяли задачи и продолжали работу друг друга.
Но как эта доска сообщений привела к взлому Hugging Face?
Агенты выполняли задания в кибериспытании ExploitGym, где результат проверял автоматический оценщик. Вместо того чтобы только решать задачи, часть моделей начала искать способ обойти саму проверку: подменять цели, изменять логи и воздействовать на оценщик.
Исследуя связанную с ним техническую среду, агенты добрались до инфраструктуры Hugging Face. Там они получили возможность выполнять код и доступ к части производственных вычислительных систем. Hugging Face позднее восстановила около 17 600 их действий. Примерно 700 агентов участвовали в этой активности.
После обнаружения уязвимости закрыли, канал связи удалили, доступы отозвали. Казалось бы, на этом всё.
Но следующая волна агентов другой внутренней модели нашла оставленные предшественниками ключи, код и инструменты. Используя это наследство, она восстановила административный доступ, получила права cluster-admin в Kubernetes и прочитала 956 секретов из облачной системы управления ключами.
Меня больше всего впечатляет не сам взлом, а то, как множество отдельных запусков фактически превратилось в одну продолжающуюся систему: один агент находил решение, второй сохранял его, третий развивал, а следующий использовал результат для нового этапа.
Для этого моделям не понадобились ни сознание, ни злоба, ни желание «сбежать».
Хватило сочетания нескольких факторов:
- поставленная цель;
- доступ к инструментам и инфраструктуре;
- возможность сохранять информацию;
- координация множества запусков;
- недостаточно жёсткие границы контроля.
ИИ-агент — это уже не просто чат. Он способен планировать, пользоваться инструментами, проверять множество гипотез и самостоятельно действовать в цифровой среде.
Я ежедневно использую ИИ для поиска научной литературы, анализа данных, подготовки отчётов и рутинных задач. Он экономит мне часы и действительно усиливает мои возможности как врача.
Но источник проверяю я. Вывод сопоставляю с клинической картиной я. Решение принимаю я. И ответственность тоже остаётся на мне.
Если да — когда и каких именно?
Или сначала врач с ИИ заменит врача, который им не пользуется?
Источники:
https://cdn.openai.com/pdf/67869394-cb91-4c12-888c-5cbd85c7814c/OpenAI-Hugging-Face%20Incident-Technical-Report.pdf
https://huggingface.co/blog/agent-intrusion-technical-timeline
- Запись на консультацию и информация обо мне через бота --> https://t.me/docSemenovAV_bot
- [ВКонтакте](https://vk.com/club169698914) | [MAX](https://max.ru/join/QJGM7y5KiTs6vk7arzpre7qahzKtazT3LGceEkmzVgQ)
Важно. Материалы носят справочный характер и не заменяют очную консультацию: одинаковые на вид ситуации могут требовать разной тактики. Снимки, где они есть, обезличены и публикуются без данных, позволяющих идентифицировать пациента.
Разбор опубликован в моём Telegram-канале @semenov_traumaortho · 2026-08-31. Там же — видео операций и ответы на вопросы.